Configurações

Quem vê o quê
não é combinado, é configurado.

Grupo de acesso montado por permissão, e não por um cargo genérico que dá tudo ou nada. Multiempresa com dado isolado, chave de API que herda a permissão do usuário dono e auditoria em toda entidade de negócio.

Permissão por operação, não por cargo Multiempresa com dado isolado Chave de API sem poder próprio
A permissao vale tambem para a IA
1permissão por ação, não por cargo genérico
0permissões próprias de chave de API
∞empresas no Business Pro, com dado isolado
O problema

Todo mundo é administrador porque foi mais fácil

  • Quem opera o balcão enxerga o custo e a margem de cada produto.
  • O estagiário tem o mesmo acesso do sócio, porque criar perfil dava trabalho.
  • Integração roda com um token de administrador esquecido num arquivo.
  • Alguém alterou um dado crítico e não há como saber quem.
  • Duas empresas no mesmo ambiente, e o relatório de uma mostra a outra.
  • O contador pede o arquivo e alguém monta na mão, todo mês.
O fluxo, etapa a etapa

Do usuário novo à chave de API revogada

Cada etapa acontece num menu do produto. A tela ao lado é a tela real.

01

Monte o grupo pela operação

As permissões são por ação — consultar, criar, atualizar, deletar — em cada módulo. O grupo é a combinação que aquele papel precisa.
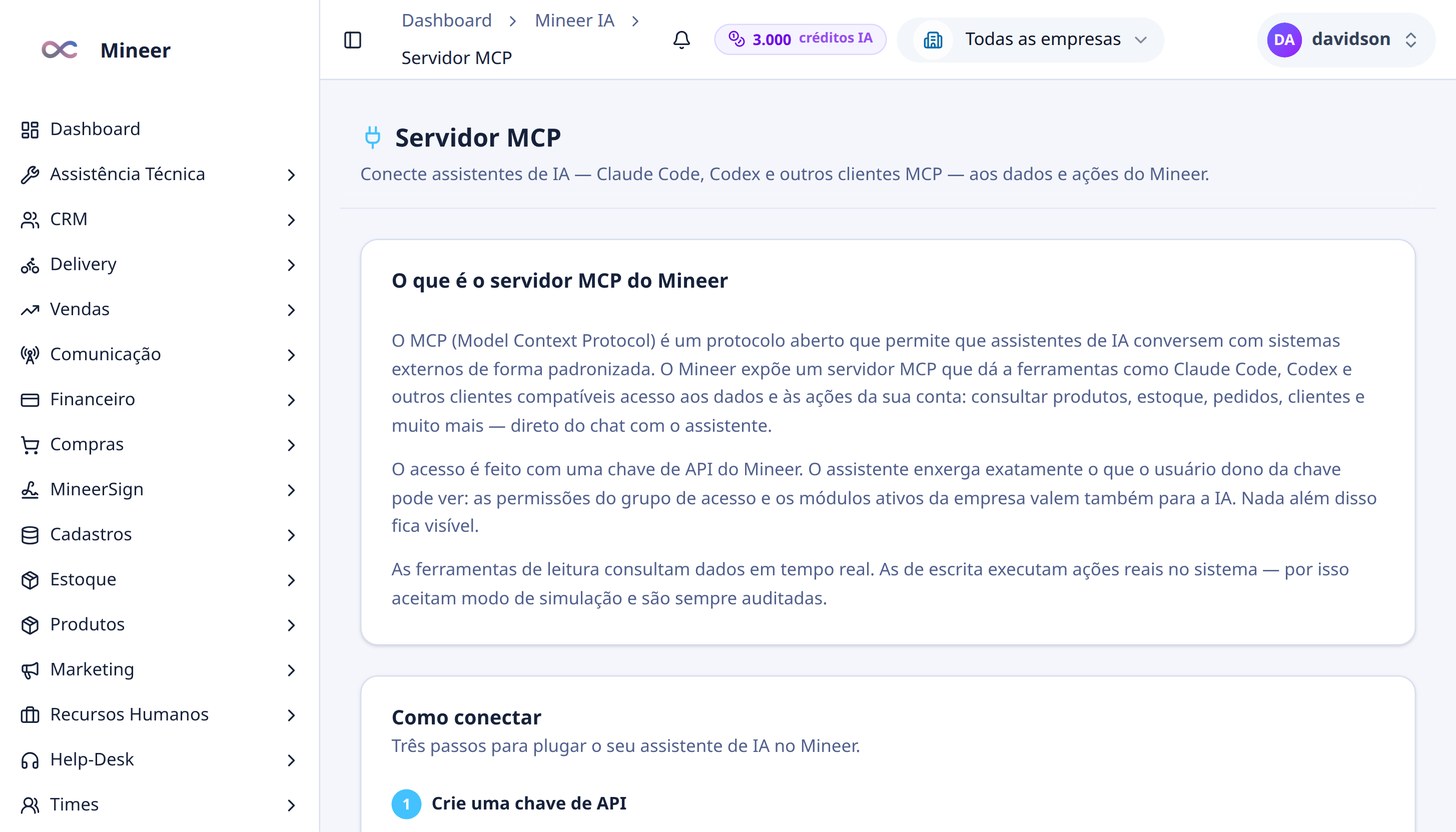
Monte o grupo pela operação
02

Vincule as pessoas

Usuário entra em um ou mais grupos. Trocar de função é trocar de grupo, não recriar acesso.

Vincule as pessoas
Vincule as pessoas
03

Defina o alcance por empresa

Em ambiente com mais de uma empresa, o administrador controla quem acessa qual — e o dado de uma não aparece na outra.

Defina o alcance por empresa
04

Dê acesso a robô como se fosse gente

A chave de API nasce presa a um usuário e herda as permissões dele. Para agente autônomo, crie um usuário de serviço restrito.

Dê acesso a robô como se fosse gente
O que entra

O controle de acesso por dentro

Grupos de acesso

  • Permissão por ação e por módulo, não por cargo genérico
  • Um usuário em vários grupos, somando o que cada um libera
  • Campo sensível protegido por permissão própria — custo e margem, por exemplo
  • Menu montado pelo que a pessoa pode: ela não vê o que não acessa

Multiempresa

  • Várias empresas no mesmo ambiente, com dado isolado no acesso
  • Troca de empresa sem sair do sistema, com o contexto seguindo junto
  • Consolidado e por empresa no mesmo relatório
  • Módulos ativos definidos por empresa

Chaves de API

  • A chave herda as permissões do usuário dono — não existe permissão só da chave
  • Recomendação explícita: usuário de serviço restrito, nunca administrador
  • Serve o servidor MCP e as integrações externas com o mesmo controle
  • Revogação imediata, sem mexer no acesso das pessoas

Alertas

  • Regras de alerta configuráveis por evento da operação
  • Destino por pessoa ou por grupo, não uma caixa coletiva
  • O que já foi visto para de incomodar quem viu

Exportação

  • Modelos de exportação configuráveis por entidade
  • O formato é do escritório de contabilidade, não do sistema
  • Exportação do resultado filtrado, e não da tabela inteira
  • Registro de quem exportou o quê

Auditoria

  • Criado em, atualizado em e responsável em toda entidade de negócio
  • Exclusão lógica: dado de negócio sai da tela, não do banco
  • Histórico de alteração nos cadastros críticos
  • Dado pessoal fora do log, por regra de projeto
Combinações

Isolamento é regra, não acordo

O que só existe porque tudo é a mesma base.

Integrações

Conectores reais deste módulo

Quer ver isso rodando na sua operação?

Uma demonstração guiada, sobre o seu caso, sem compromisso.

Para quem é

Para quem é

Operação com muitas lojas

Permissão por loja.

Grupos e franquias

Empresas isoladas no mesmo ambiente.

Quem tem auditoria

Rastro em toda entidade.

Diferenciais

Por que isso decide a compra em empresa maior

Permissão por ação, não por cargo

Perfil de cargo genérico obriga a escolher entre dar demais e travar o trabalho. Permissão por operação deixa liberar exatamente o que aquela função faz — e é isso que permite parar de fazer todo mundo administrador.

A chave de robô não tem poder próprio

A maioria das integrações cria um token com acesso total porque é mais rápido. Aqui a chave herda o grupo do usuário dono, então restringir o robô é a mesma operação de restringir uma pessoa.

Isolamento é regra, não acordo

Em ambiente com mais de uma empresa, o dado é separado no acesso — não por combinação de que ninguém vai olhar o que não é seu.

Dúvidas

O que times de TI perguntam

Consigo esconder o preço de custo de quem opera o balcão?

Consegue. Campo sensível tem permissão própria, então dá para liberar a venda e manter custo e margem fora do alcance de quem não precisa deles.

Como funciona com mais de uma empresa?

Várias empresas convivem no mesmo ambiente com dado isolado no acesso, e o administrador define qual usuário acessa qual. A troca acontece sem sair do sistema e o contexto segue junto.

Como dou acesso a uma integração ou a um agente de IA?

Pela chave de API, que nasce presa a um usuário e herda as permissões dele. Para agente autônomo, o correto é criar um usuário de serviço com grupo restrito — nunca apontar a chave para um administrador.

Dá para saber quem alterou um cadastro?

Dá. Criado em, atualizado em e responsável existem em toda entidade de negócio, e os cadastros críticos guardam histórico de alteração.

E se alguém apagar algo por engano?

Dado de negócio tem exclusão lógica: sai da listagem e permanece no banco com o histórico. Reativar é operação de tela.

Quantas pessoas na sua empresa são administrador hoje?

Se a resposta é 'quase todas', não foi decisão — foi o caminho de menor esforço.

Sem compromisso. Respondemos em horário comercial.

A história continua
WhatsApp
Agendar demonstração